
Alerta de seguridad: ¿qué ha pasado con PHP y por qué debes actualizar tu web?
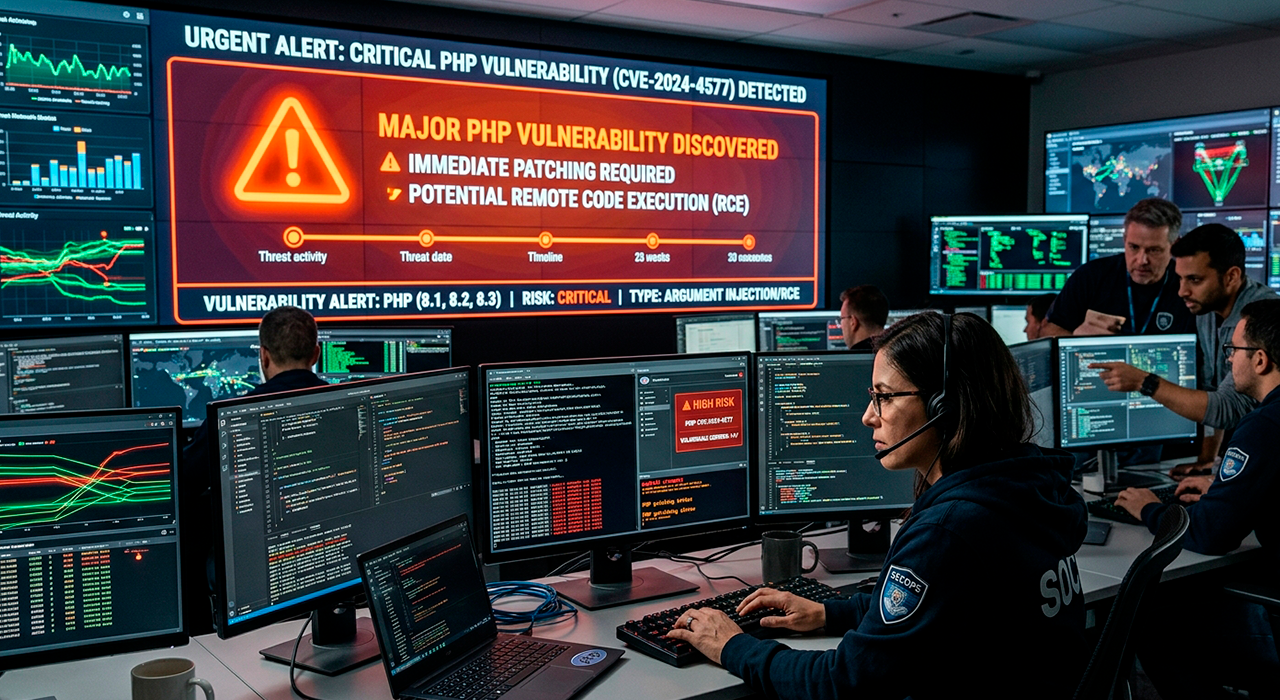
Durante los últimos días, el mundo de Internet ha vivido una de las alertas de seguridad más importantes de los últimos años relacionada con PHP, el lenguaje de programación que hay detrás de WordPress y millones de páginas web de todo el mundo.
Los días 20 y 21 de octubre de 2026 se hicieron públicas dos vulnerabilidades críticas de PHP, identificadas como CVE-2026-109618 y CVE-2026-109619, conocidas conjuntamente como PHP2Shell.
Pero, ¿qué significa esto y por qué debería preocuparnos?
Un problema que puede permitir tomar el control de un servidor
Las vulnerabilidades detectadas permiten que un atacante pueda ejecutar malware en el servidor que aloja una página web, incluso sin necesidad de tener un usuario o una contraseña.
Esto significa que, si un servidor utiliza una versión vulnerable de PHP, un atacante podría llegar a:
- Acceder a los archivos y datos del servidor.
- Modificar o sustituir contenidos de la página web.
- Introducir virus, malware o malware.
- Robar información y datos almacenados.
- Comprometer otras webs alojadas en el mismo servidor.
- Utilizar el servidor para realizar otros ataques informáticos.
La gravedad del problema ha hecho que organismos europeos e internacionales de ciberseguridad hayan pedido aplicar las actualizaciones de forma inmediata. También se han detectado intentos reales de explotación de estas vulnerabilidades.
¿Qué versiones de PHP están afectadas?
El problema afecta a varias ramas de PHP. El equipo de desarrollo de PHP publicó las versiones corregidas el 21 de octubre de 2026.
Las versiones mínimas que incorporan ambas correcciones son:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Las versiones anteriores de estas ramas están afectadas. Las versiones 8.1 y anteriores también necesitan una solución de seguridad proporcionada por el proveedor o una actualización a una versión compatible.
Por tanto, tener PHP 8.3 o 8.4 no es suficiente: hay que comprobar que se dispone de la revisión correctamente actualizada.
¿Y si tienes una página web con WordPress?
WordPress funciona con PHP, por lo que la seguridad de tu web también depende de la versión que utiliza el servidor en el que está alojada.
Pero no es suficiente con actualizar PHP. También es imprescindible revisar:
- WordPress: mantener el núcleo de la plataforma actualizado.
- Plugins: actualizar todos los conectores y eliminar los que ya no se utilizan.
- Temas: comprobar que están actualizados y no presentan vulnerabilidades.
- Seguridad: revisar posibles infecciones, archivos sospechosos y accesos no autorizados.
- Compatibilidad: comprobar que todos los elementos de la web siguen funcionando correctamente después de las actualizaciones.
- Copias de seguridad: disponer de copias recientes que permitan recuperar la web en caso de incidencia.
Además, el 23 de octubre se comunicó una tercera vulnerabilidad relacionada con PHP, que afecta a determinadas configuraciones poco habituales. Esto demuestra que la vigilancia y el seguimiento de las actualizaciones de seguridad deben ser continuas.
No esperes a tener un problema para actualizar tu web
Una página web desde actualizada puede convertirse en una puerta de entrada para los ciberdelincuentes. Cuando aparece un problema de seguridad, las consecuencias pueden ser mucho más costosas que un mantenimiento preventivo.
En websenwordpress.cat nos ocupamos de mantener las páginas web actualizadas, revisar su seguridad, controlar las versiones de PHP y comprobar que todo funcione correctamente.
La seguridad de tu web no es un gasto innecesario, es una inversión para proteger tu negocio.
¿No sabes qué versión de PHP utiliza tu web o si está correctamente actualizada?
Contacta con nosotros. Revisaremos tu web y te ayudaremos a mantenerla segura y al dia.
websenwordpress.cat – Mantenimiento, seguridad y tranquilidad para tu web.
Fuentes relacionadas: